Один бухгалтер — несколько организаций: делаем отдельный рабочий контур через VPS
В предыдущих публикациях мы поставили OpenClaw на сервер с помощью Cursor, подключили DeepSeek и Telegram, дали помощнику память и правила работы, а в финале собрали готовые промпты и практические подсказки. Всё это было подготовкой. Теперь перейдём к задаче, которую действительно можно встретить в обычном офисе.
У нас есть бухгалтер, обслуживающий несколько организаций. Он может работать в одном кабинете, за одним компьютером и через одно подключение к интернету. Технически все действия будут выходить наружу с одного IP-адреса.
Сам по себе общий IP ничего не доказывает. В одном бизнес-центре за одним адресом могут находиться десятки независимых компаний. Бухгалтерский аутсорсинг тоже является нормальной деятельностью. Но ФНС рассматривает совпадение IP вместе с общим бухгалтером, общими контактами и единым управлением как один из возможных индикаторов дробления бизнеса. Поэтому лучше не маскировать цифровой след, а сделать его понятным и объяснимым.
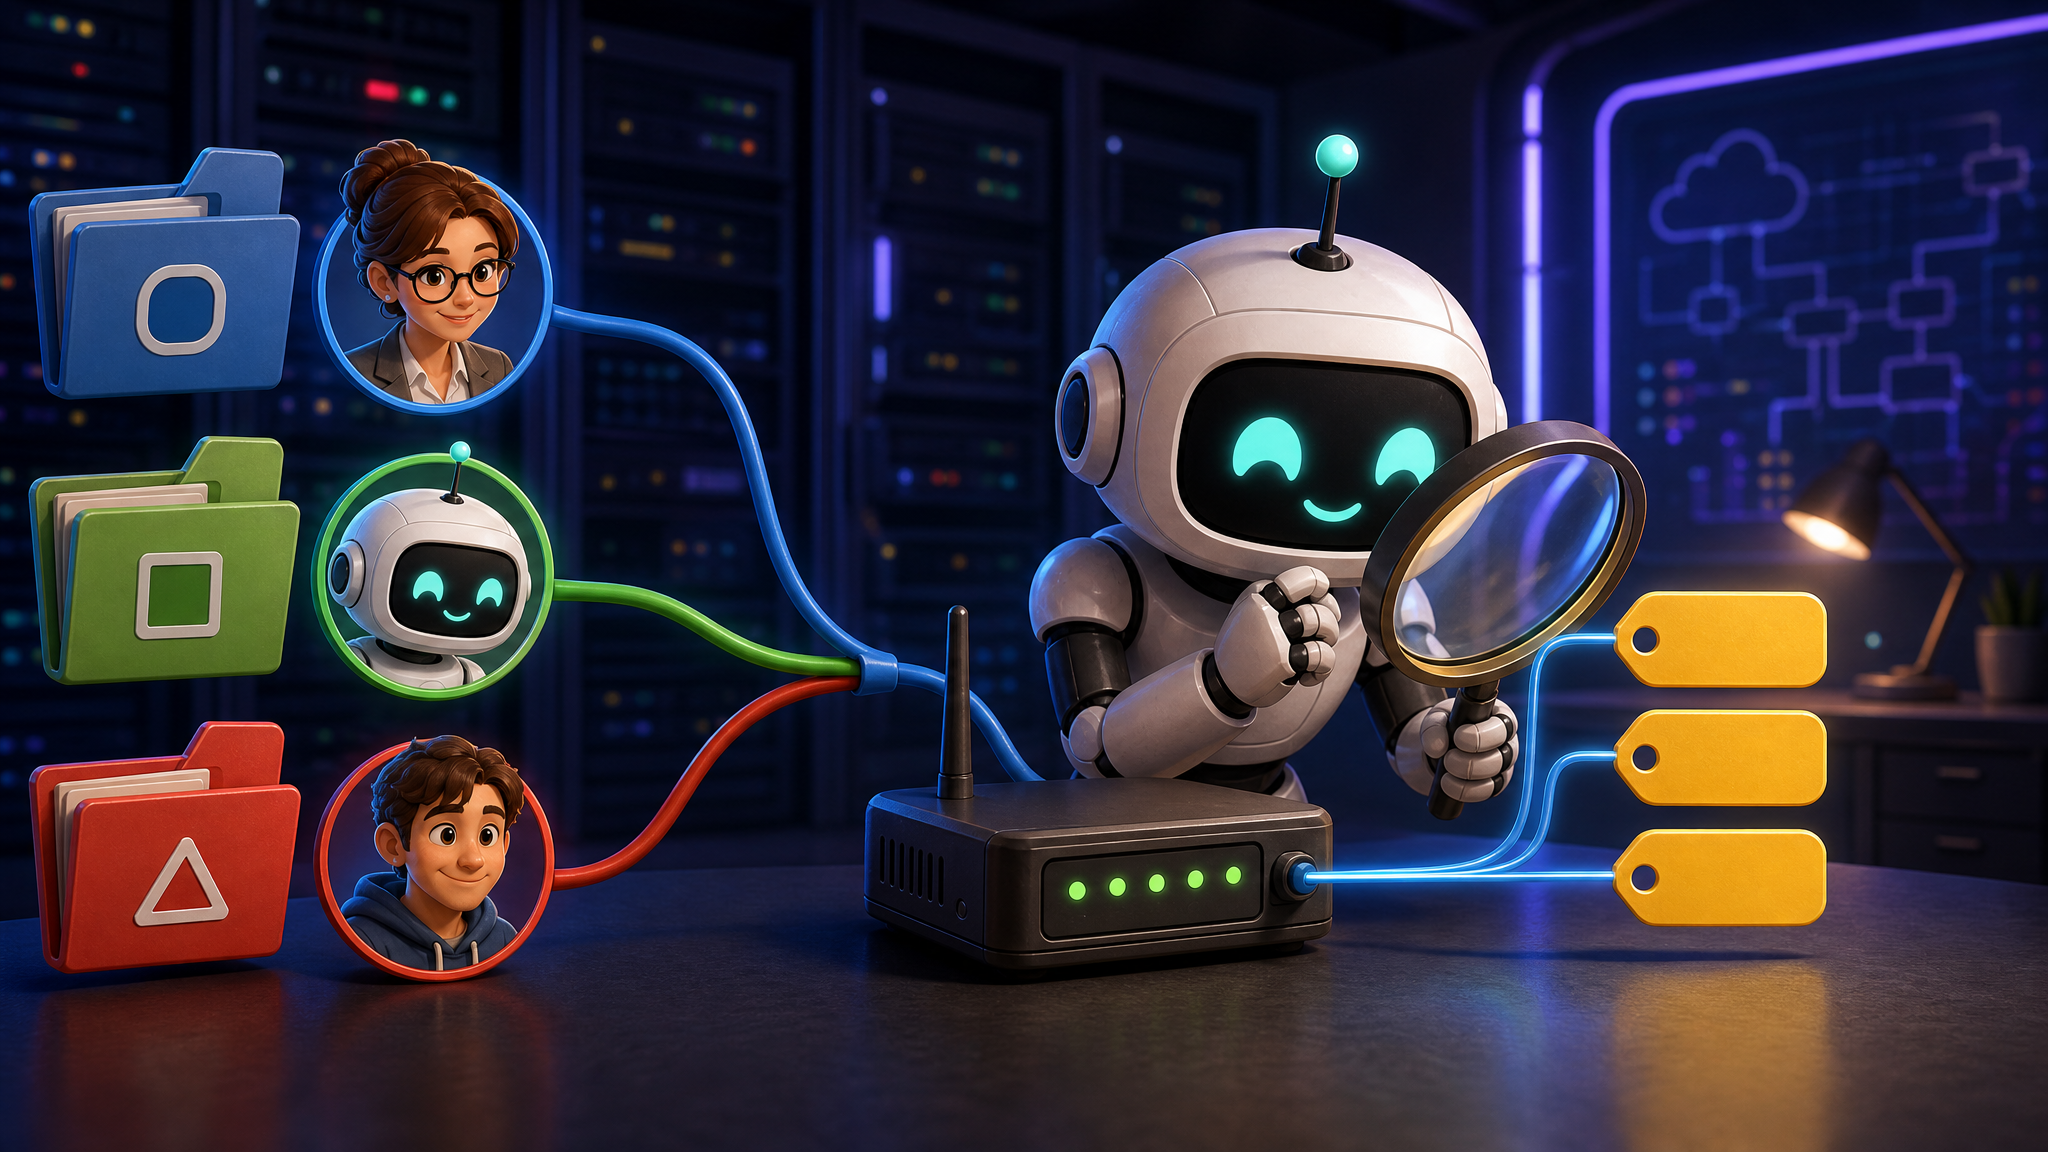
Наша цель — создать для каждой организации отдельный рабочий контур с закреплённым выходным адресом, индивидуальными пользователями и нормальным журналом доступа.
Сначала важный дисклеймер
VPS, VPN, VDI, API и AI-агенты являются обычными техническими инструментами. Законность их применения определяется не названием программы, а целью, полномочиями пользователей и выполняемыми действиями.
Описанные ниже схемы нельзя использовать, чтобы:
- скрывать фактическое единое управление организациями или незаконное дробление бизнеса;
- вводить в заблуждение ФНС, банки, государственные информационные системы или электронные площадки;
- координировать заявки формально независимых участников закупки или скрывать антиконкурентное соглашение;
- обходить банковский антифрод, требования финансового мониторинга или установленные законом ограничения;
- работать с чужой квалифицированной электронной подписью, банк-клиентом, Госуслугами или личным кабинетом без оформленных полномочий;
- получать несанкционированный доступ к информационным системам;
- скрывать источник вредоносного трафика, атак, мошенничества или иных противоправных действий;
- обрабатывать персональные данные и коммерческую тайну без законного основания и необходимых мер защиты.
Разные IP-адреса не доказывают независимость компаний и не превращают незаконную деятельность в законную. Здесь мы решаем другую задачу: нормально разделяем инфраструктуру организаций, которые действительно ведут самостоятельную деятельность.
Вариант первый: обычный VPS без всякого AI
Самая простая схема выглядит так.
Организация регистрирует аккаунт у хостинг-провайдера, заключает договор и оплачивает небольшой VPS. На сервере поднимается VPN-шлюз либо полноценное удалённое рабочее место.
Почему лучше оформлять аккаунт и договор на ту организацию, которая будет использовать сервер? Потому что тогда происхождение IP легко объясняется документами: есть клиент хостинга, договор, счета, платежи и конкретный корпоративный ресурс.
Это не единственная законная модель. Например, бухгалтерская компания может сама предоставлять клиентам защищённые рабочие места. Но тогда такая услуга должна быть прямо описана в договоре, а внутри инфраструктуры всё равно необходимо разделить клиентов. Плохой вариант — купить VPS на частное лицо или бухгалтера, а затем делать вид, что сервер принадлежит обслуживаемой организации.
VPN-шлюз
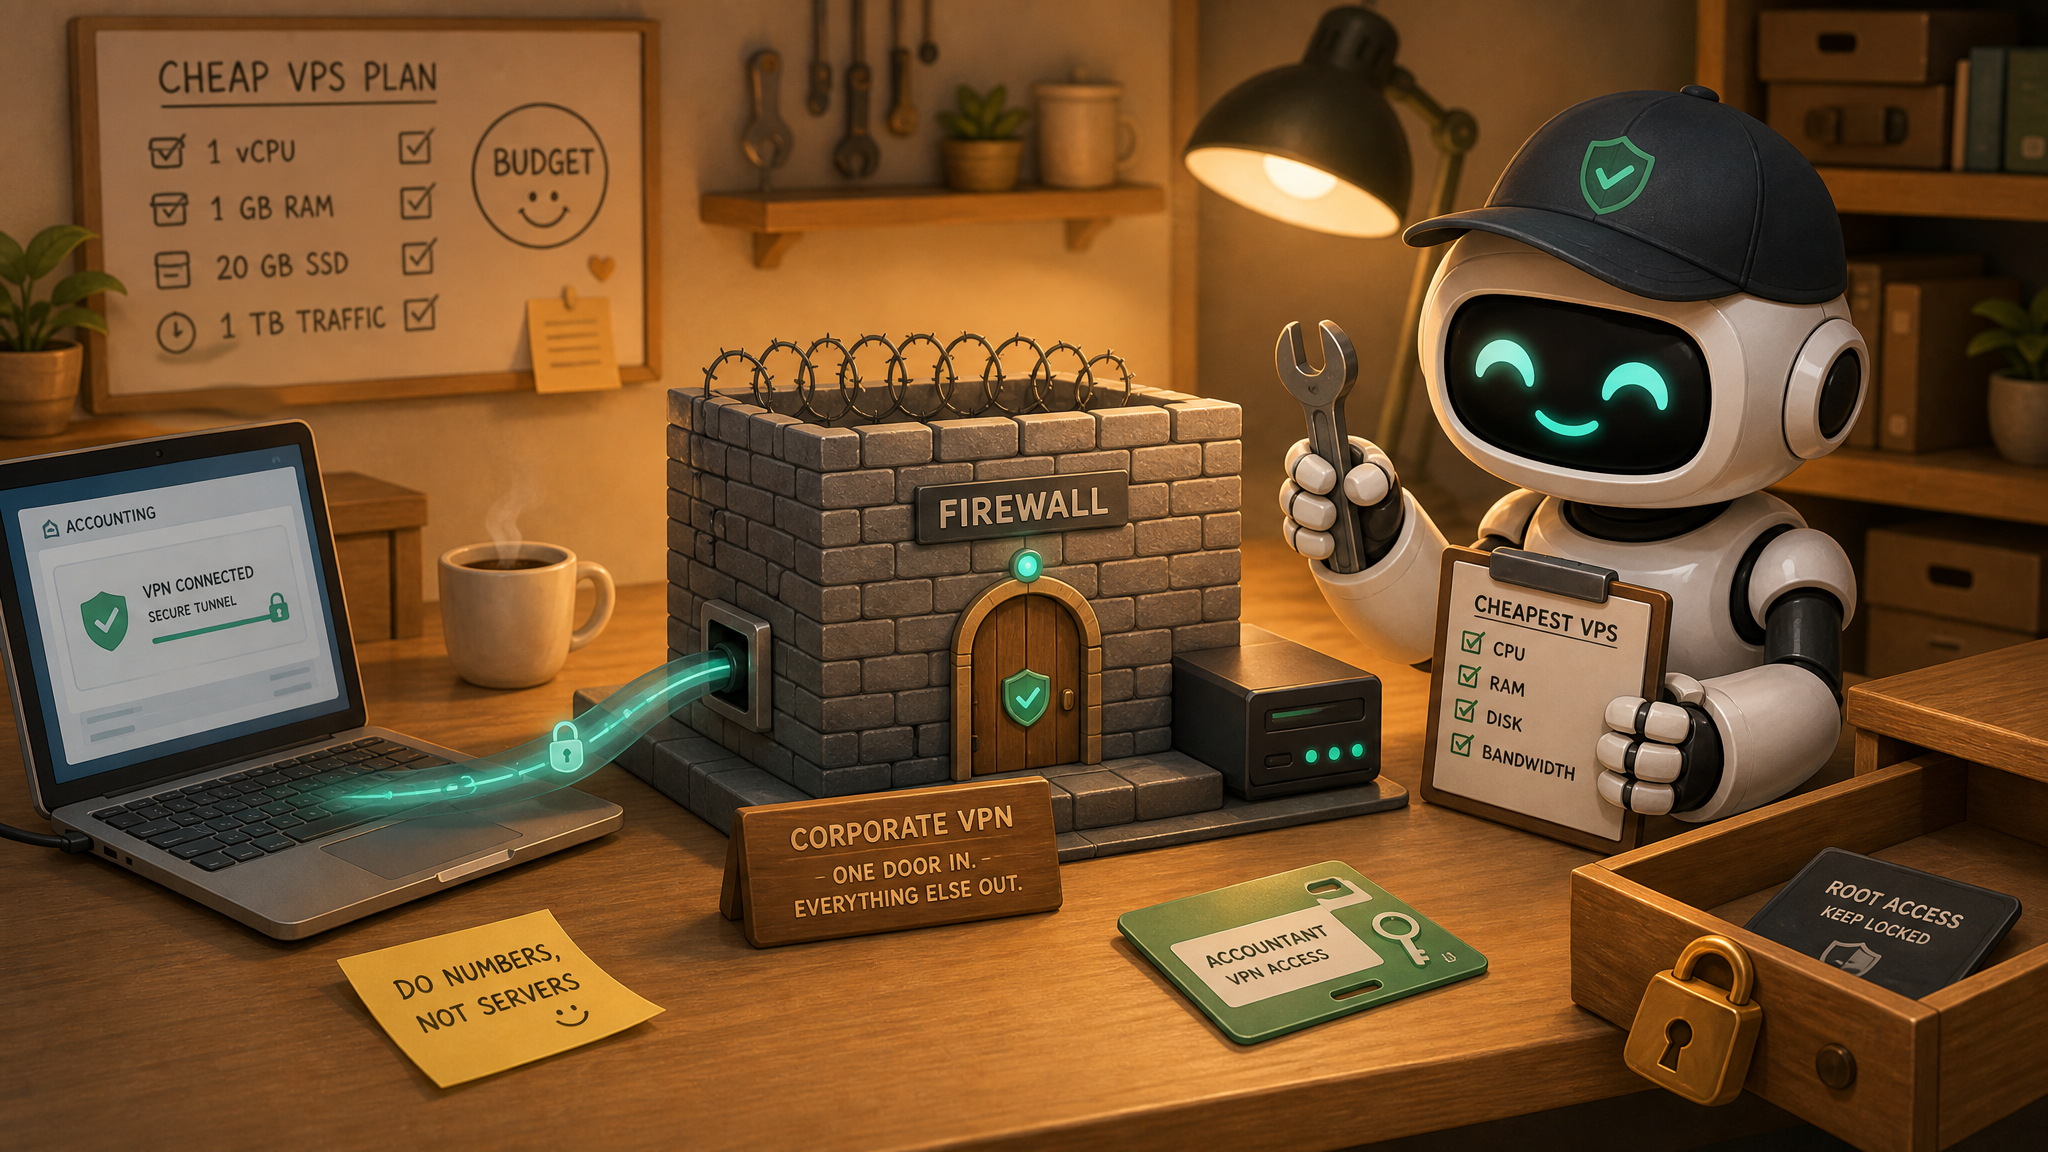
Для VPN подойдёт недорогой Linux-VPS с публичным IPv4-адресом. Бухгалтер подключается к VPN перед работой с конкретной организацией, и её интернет-трафик выходит через адрес этого VPS.
Плюсы:
- можно использовать самый младший тариф;
- не требуется переносить все программы на сервер;
- у организации появляется отдельный стабильный выходной IP;
- доступ легко отозвать, удалив профиль конкретного пользователя.
Но VPN разделяет только сетевой маршрут. Он не разделяет браузерные профили, файлы, сертификаты, cookies и учётные записи. Поэтому для каждой организации всё равно нужен отдельный профиль браузера, а лучше отдельная виртуальная машина на компьютере бухгалтера.
VDI или удалённое рабочее место
Второй вариант — развернуть на VPS полноценное рабочее место и подключаться к нему удалённо. VDI в данном случае можно понимать просто как отдельный виртуальный компьютер, на котором находятся браузер, бухгалтерские программы и документы конкретной организации.
Такой вариант лучше изолирует данные, но стоит дороже. Для Windows могут потребоваться лицензии, больше памяти и процессорных ресурсов. Отдельно придётся проверить работу КЭП, КриптоПро, токенов и нужных плагинов. Поэтому самый дешёвый тариф обычно подходит для VPN-шлюза, но не всегда подходит для VDI.
Сервер нельзя просто выставить в интернет
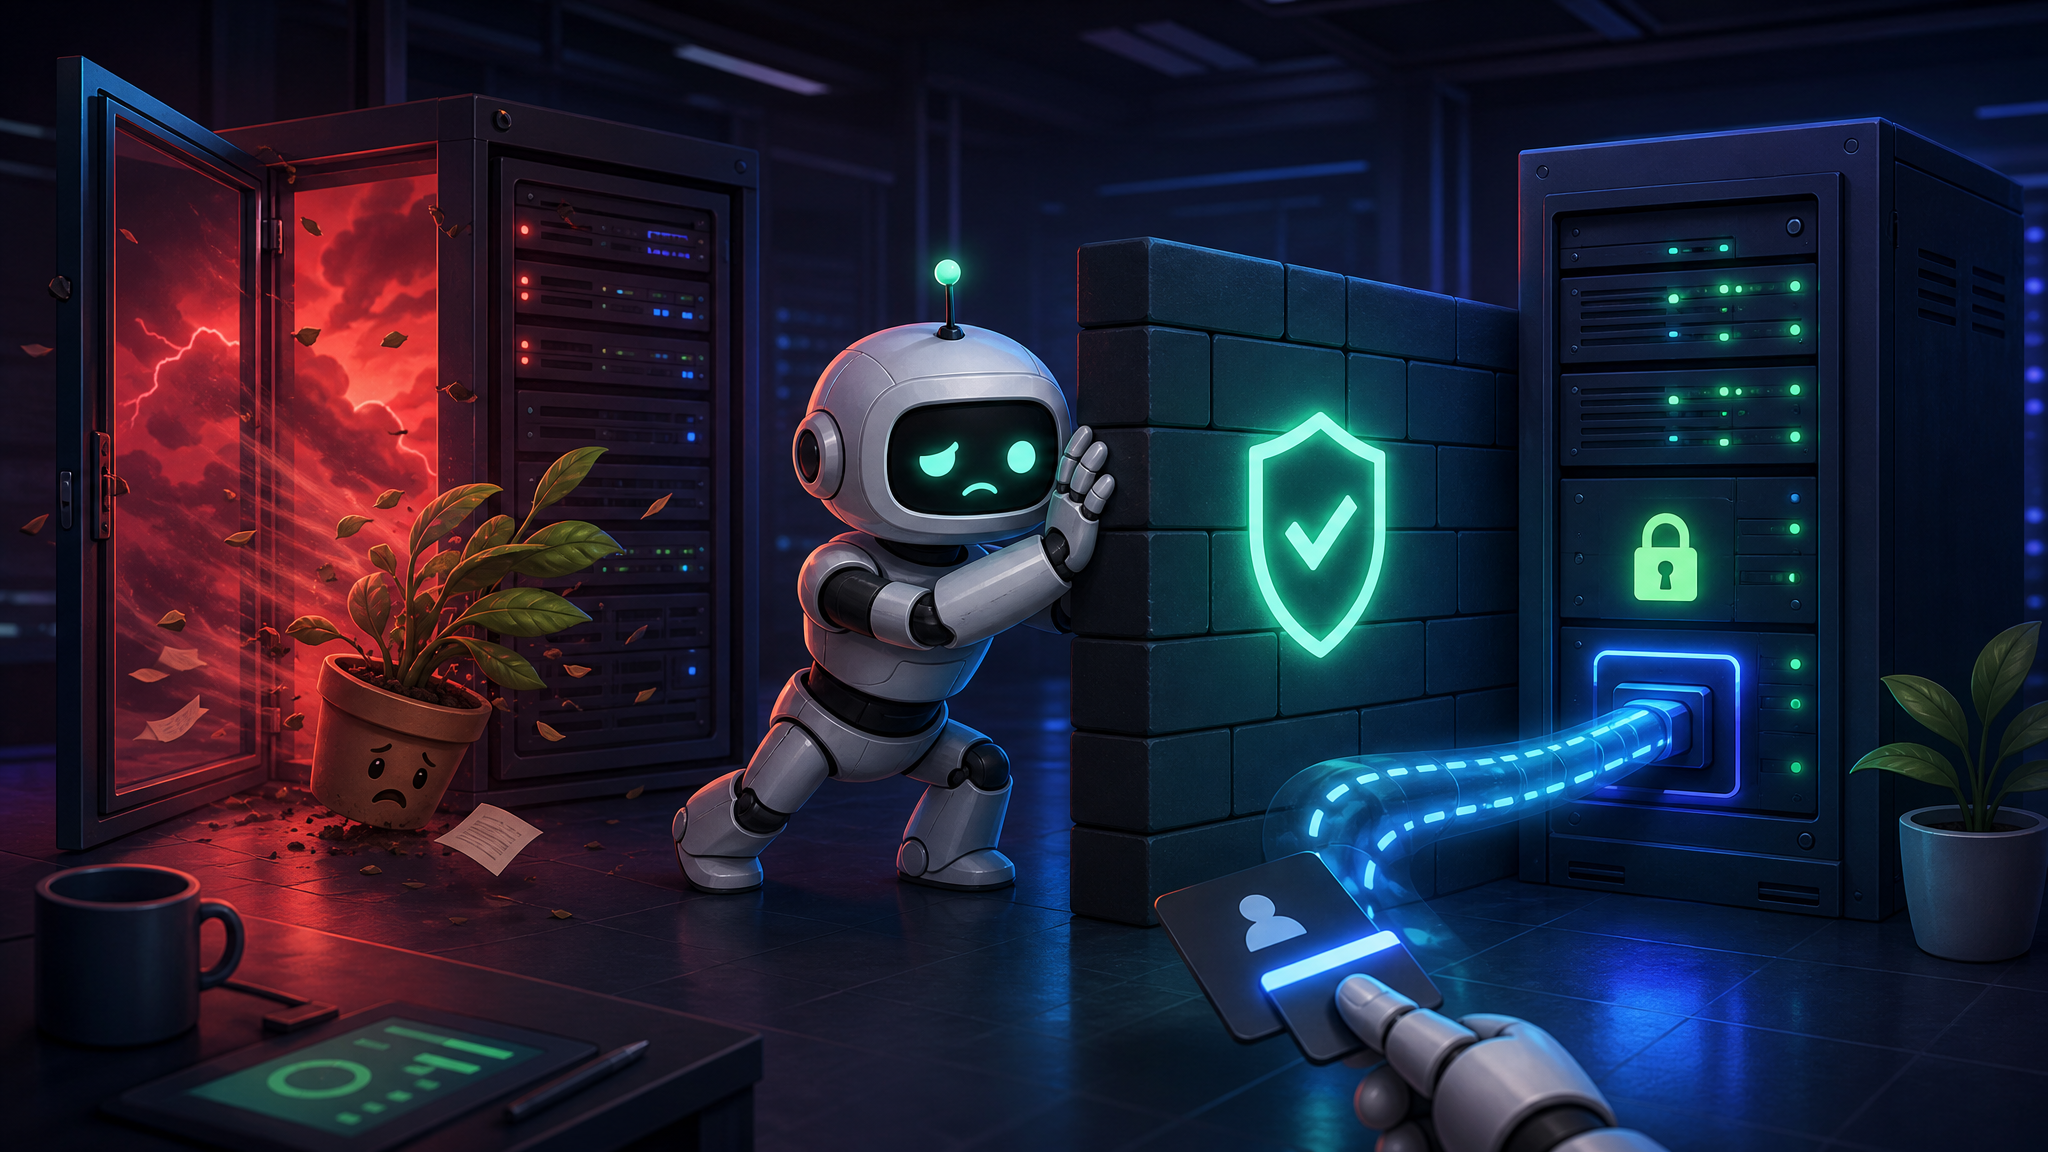
Здесь часто совершают главную ошибку: создают Windows-сервер, открывают наружу RDP на порту 3389 и считают задачу законченной. Делать так не стоит.
Минимальные требования выглядят следующим образом:
- доступ к VDI или RDP разрешается только через VPN либо защищённый шлюз с MFA;
- межсетевой экран пропускает только необходимые порты;
- SSH доступен только администратору, желательно с разрешённых адресов и только по ключу;
- вход по паролю для root отключается после первоначальной настройки;
- для бухгалтера создаётся отдельная учётная запись без административных прав;
- каждому пользователю выдаётся отдельный VPN-профиль — один общий ключ на всех использовать не надо;
- операционная система и приложения регулярно обновляются;
- включаются резервное копирование и журналирование входов;
- данные для подключения передаются через защищённый канал, а не обычным сообщением в общем чате.
Бухгалтеру не нужны пароль root, панель управления хостингом или API-ключ. Ему выдаётся только персональный VPN-профиль либо собственная учётная запись удалённого рабочего места.
И ещё один важный момент: отдельный IP не заменяет полномочия. Для сдачи электронной отчётности представителем используется МЧД, а сертификаты и доступы должны принадлежать тем лицам, которым они действительно выданы.
Вариант второй: наш метод через OpenClaw или Cursor
Теперь начинается то, ради чего мы устанавливали помощника.
Регистрируем аккаунт на нужную организацию у хостинг-провайдера. В качестве примера — не рекламы — можно взять Timeweb Cloud или Fatmetal. У Timeweb Cloud есть публичный API и MCP-интеграция, а Fatmetal предоставляет MCP-сервер, через который агент может получать каталог тарифов, создавать VPS, узнавать их адреса и управлять состоянием серверов.
Дальше создаём отдельный API-ключ. Не основной ключ от всей инфраструктуры, а отдельный токен для этой задачи. Если провайдер позволяет ограничить ключ проектом и набором операций, используем минимально необходимые права. Если ключ даёт доступ ко всему аккаунту, для каждой организации лучше иметь отдельный аккаунт или как минимум отдельный изолированный проект, а после развёртывания отозвать временный write-токен.
Сам ключ не надо вставлять в текст запроса, отправлять в Telegram или сохранять в статье. Он подключается к Cursor через настройки MCP и переменные окружения, а в OpenClaw — через защищённую конфигурацию skill. В запросе агенту остаётся только имя нужного подключения.
Документацию по API/MCP и правила работы мы даём помощнику вместе с понятным заданием.
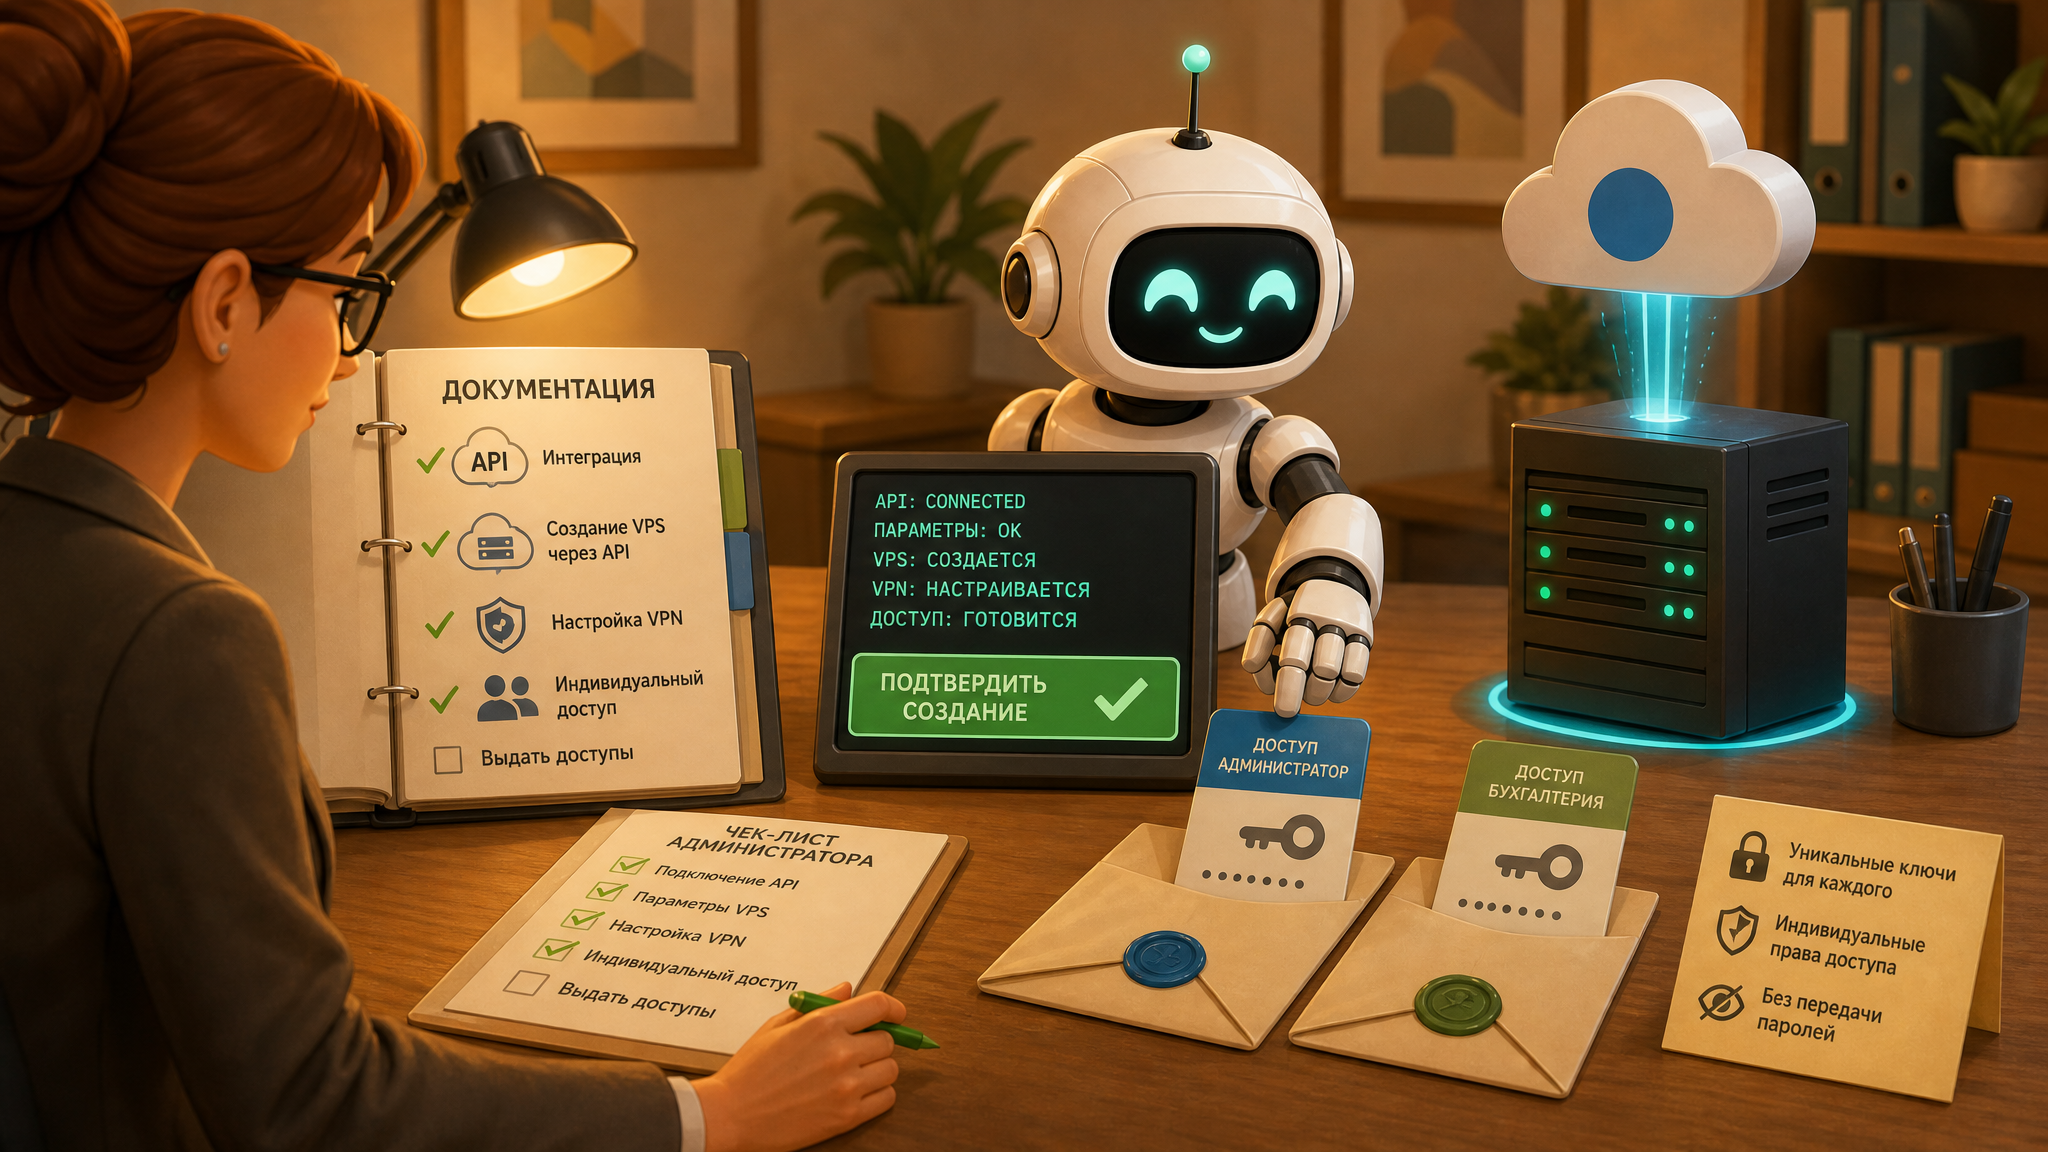
Пример задания помощнику
Ты работаешь только в проекте ACCOUNTING-GATEWAY организации <НАЗВАНИЕ>.

Сначала покажи:
1. какие инструменты API/MCP тебе доступны;
2. какой минимальный тариф подходит для VPN-шлюза;
3. регион размещения, наличие публичного IPv4 и итоговую ежемесячную стоимость;
4. какие ресурсы будут созданы и какие изменения выполнены.

До отдельной команды «ПОДТВЕРЖДАЮ СОЗДАНИЕ» ничего не создавай.

После подтверждения:
- создай минимальный KVM VPS на поддерживаемой версии Ubuntu или Debian;
- добавь SSH-ключ администратора и отключи вход root по паролю;
- настрой облачный и локальный firewall: разреши только VPN-порт, а SSH — только с адреса <ADMIN_IP>;
- установи self-hosted AmneziaVPN/AmneziaWG по официальной документации либо подготовь сервер для установки из приложения AmneziaVPN;
- создай отдельные профили для администратора и каждого указанного пользователя;
- не показывай приватные ключи в чате и не записывай их в журнал;
- сохрани конфигурации в защищённый каталог с правами 0600;
- проверь внешний IP через VPN и просканируй публичные порты;
- выдай итоговый отчёт без секретов: провайдер, проект, ID сервера, тариф, стоимость, IP, открытые порты и список созданных пользователей.

Не удаляй и не заменяй существующие серверы без отдельного подтверждения.
AmneziaVPN специально рассчитана на установку собственного VPN на арендованный сервер. Официальное приложение может само подключиться к VPS по SSH и развернуть серверную часть. Поэтому помощнику необязательно изобретать собственный установочный скрипт: он может создать VPS, закрыть firewall и подготовить SSH-доступ, после чего администратор завершит установку через приложение.
Можно ли автоматически менять VPS и IP
Технически можно дать OpenClaw задание периодически создавать новый сервер, переносить конфигурацию и выдавать новые профили. Но для нашей задачи регулярная смена IP без причины — плохая идея.
Стабильный адрес, закреплённый за организацией, проще объяснить. Частые входы с новых адресов хостинговых сетей могут привести к дополнительным подтверждениям со стороны банков и информационных систем. Кроме того, постоянная рассылка новых ключей повышает вероятность их утечки.
Поэтому автоматическую миграцию стоит применять при понятном событии:
- отказе или закрытии старого VPS;
- плановом переносе между площадками;
- компрометации сервера или ключей;
- попадании адреса в блок-лист;
- невозможности продолжать работу у текущего провайдера.
Во многих облаках можно пересоздать VPS, сохранив публичный IP. Например, Timeweb Cloud относит свои IPv4 к «плавающим»: адрес можно перенести между сервисами внутри аккаунта. Для корпоративного шлюза это обычно лучше, чем менять и сервер, и адрес одновременно.
Если IP действительно требуется заменить, агент должен сначала создать и проверить новый контур, зафиксировать причину и старый/новый адрес, дождаться подтверждения администратора, безопасно передать новые индивидуальные профили и только после этого выводить старый сервер из эксплуатации. Рассылка VPN-ключей открытым текстом через Telegram или электронную почту в такой сценарий не входит.
Превращаем процедуру в приватный skill OpenClaw
Чтобы не писать большой запрос каждый раз, процедуру можно оформить в собственный skill. Skill в OpenClaw — это каталог с файлом SKILL.md, в котором описано, когда и как помощник должен выполнять задачу.
Для инфраструктурной операции лучше сделать skill приватным, запускать его только явной командой и запретить модели вызывать его самостоятельно. Каркас может выглядеть так:
---
name: accounting-gateway
description: Создание и контролируемая миграция VPN-шлюза организации через разрешённый MCP/API хостинга.
user-invocable: true
disable-model-invocation: true
metadata:
  openclaw:
    requires:
      env:
        - HOSTING_API_TOKEN
---

# Accounting Gateway

Работай только с организацией, аккаунтом и проектом, явно указанными пользователем.

Перед началом обязательно запроси:

- название организации;
- подтверждение полномочий на управление её инфраструктурой;
- провайдера и проект;
- допустимый бюджет;
- регион;
- административный IP;
- список пользователей;
- основание для создания или миграции.

Сначала покажи план, стоимость и изменения. Для создания дождись точной фразы
«ПОДТВЕРЖДАЮ СОЗДАНИЕ». Для миграции — «ПОДТВЕРЖДАЮ МИГРАЦИЮ».

Не выполняй плановую смену IP с целью скрытия источника действий, обхода контроля
или введения третьих лиц в заблуждение.

Используй минимальный подходящий VPS, SSH-ключи, firewall и отдельный VPN-профиль
для каждого пользователя. Не публикуй секреты в чате и журналах.

При миграции не удаляй старый сервер до проверки нового, подтверждения администратора
и фиксации причины, старого и нового IP.

В финале выдай только несекретный отчёт: ID ресурсов, стоимость, IP, открытые порты,
результаты проверки и список пользователей без ключей.
Файл можно предложить OpenClaw через Skill Workshop, проверить сформированный вариант и только после ревью применить. Это важнее, чем скачать случайный готовый skill из каталога: наш помощник получает реальный доступ к облаку, серверам и секретам.
Что в результате получает бухгалтер
После настройки бухгалтеру не надо знать, что такое API, MCP, cloud-init или таблица маршрутизации. У него остаётся простой порядок работы:
- выбрать организацию;
- запустить её виртуальную машину или VPN-профиль;
- войти под своей учётной записью;
- выполнить работу;
- отключиться.
Для каждой организации используются собственные сетевой маршрут, внешний IP, браузерный профиль, полномочия и журнал доступа. Это удобнее для бухгалтера, безопаснее для компаний и гораздо легче объясняется, чем один общий компьютер с общей кучей токенов, паролей и открытых вкладок.
Но важно помнить первоначальный принцип: мы не рисуем искусственную независимость там, где её нет. Мы создаём нормальные рабочие места для организаций, которые действительно являются самостоятельными и законно поручили бухгалтеру выполнять работу.
Полезные ссылки
Все 4 части гайда «Помощник по инфре за один вечер»: https://telegra.ph/Pomoshchnik-po-tvoej-infre-za-odin-vecher-i-5-Realno-08-12
ФНС о совпадении IP, общем бухгалтере и других индикаторах дробления бизнеса: https://www.nalog.gov.ru/rn60/news/activities_fts/16616815/
ФНС о МЧД при сдаче отчётности представителем: https://www.nalog.gov.ru/rn49/news/activities_fts/16621686/
API Timeweb Cloud: https://timeweb.cloud/api-docs
Timeweb Cloud MCP: https://timeweb.cloud/docs/ai-agents/timeweb-cloud-mcp
Настройка публичных IP Timeweb Cloud: https://timeweb.cloud/docs/cloud-servers/manage-servers/network
MCP-сервер Fatmetal: https://fatmetal.ru/mcp
Установка собственного VPN через AmneziaVPN: https://docs.amnezia.org/documentation/instructions/install-vpn-on-server/
Требования AmneziaVPN к VPS: https://docs.amnezia.org/documentation/supported-linux-os-for-vps/
Создание skills в OpenClaw: https://docs.openclaw.ai/tools/creating-skills
Подключение MCP в Cursor: https://cursor.com/docs/mcp